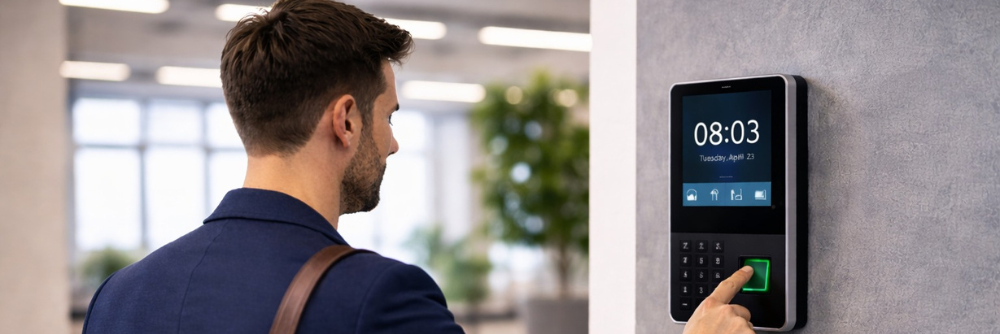
Quando um colaborador deixa uma empresa, a organização deve garantir que essa pessoa deixa de ter acesso às instalações e às áreas reservadas.
Revogar acessos de colaboradores significa cancelar as autorizações associadas aos seus cartões, códigos ou outras credenciais de identificação. Este procedimento deve acompanhar a saída do trabalhador e fazer parte das políticas de segurança da empresa.
No entanto, muitas organizações concentram-se na devolução dos equipamentos e esquecem-se de verificar as permissões existentes nos sistemas de controlo de acessos.
Esta situação pode criar riscos desnecessários, sobretudo em empresas com vários edifícios, departamentos ou pontos de entrada.
Como evitar estes problemas e garantir uma gestão segura das autorizações?
Porque é importante revogar os acessos de ex-colaboradores?
A saída de um trabalhador implica mais do que o encerramento de processos administrativos.
Durante a sua atividade, o colaborador pode ter recebido autorizações para entrar em escritórios, armazéns, salas técnicas ou outras áreas restritas.
Se a empresa mantiver essas permissões ativas após a sua saída, a credencial poderá continuar a permitir a entrada nos espaços anteriormente autorizados.
Além disso, o risco aumenta quando a organização utiliza vários sistemas independentes ou não dispõe de procedimentos claros para cancelar acessos.
Uma gestão eficaz deve garantir três objetivos:
- Segurança: impedir que antigas credenciais continuem a permitir entradas não autorizadas.
- Controlo: manter uma visão atualizada dos utilizadores e das respetivas permissões.
- Eficiência: reduzir o tempo necessário para executar alterações administrativas.
Por isso, a revogação de acessos deve integrar os procedimentos habituais de saída de colaboradores.

Como desativar cartões e credenciais de acesso?
O procedimento depende da tecnologia utilizada e das características do sistema de controlo de acessos.
Nas soluções que permitem gestão centralizada, os responsáveis podem cancelar as autorizações através do software, sem necessidade de alterar fisicamente todos os pontos de entrada.
- Cartões RFID
Os cartões RFID permitem identificar utilizadores através de leitores de proximidade.
Quando um colaborador sai da empresa, o administrador pode desativar a credencial no sistema, impedindo a sua utilização nos acessos abrangidos pela alteração.
Mesmo que o trabalhador não devolva o cartão, a empresa consegue cancelar a autorização associada.
- Códigos PIN
Os códigos de acesso exigem especial atenção quando várias pessoas utilizam o mesmo código.
Nestes casos, a saída de um colaborador pode obrigar à alteração do código partilhado.
Sempre que possível, a empresa deve privilegiar credenciais individuais, que facilitam a gestão e a revogação de permissões.
- Credenciais móveis e outros métodos
Alguns sistemas permitem utilizar smartphones ou outras tecnologias de identificação.
Nestes casos, a empresa deve cancelar as autorizações associadas ao utilizador e confirmar que os dispositivos deixam de permitir a entrada.
Independentemente da tecnologia, a revogação só fica concluída quando a alteração produz efeito em todos os pontos de acesso relevantes.

O que fazer quando um colaborador muda de função ou departamento?
A gestão de permissões não deve acontecer apenas quando alguém deixa a empresa.
As mudanças de departamento, função ou local de trabalho também podem exigir alterações nas autorizações.
Imagine um colaborador que deixa a equipa de manutenção e passa a desempenhar funções administrativas.
Anteriormente, precisava de entrar em salas técnicas e zonas de equipamentos. Na nova função, essas autorizações podem deixar de fazer sentido.
Se a empresa apenas acrescentar novos acessos, sem retirar os anteriores, o colaborador acumula permissões desnecessárias.
Este problema pode comprometer o princípio do menor privilégio, segundo o qual cada pessoa deve possuir apenas os acessos necessários ao exercício das suas funções.
Para evitar esta situação, os responsáveis devem rever as permissões sempre que ocorre uma alteração relevante.
Desta forma, a organização mantém os acessos alinhados com as responsabilidades de cada trabalhador.

Como integrar a revogação de acessos com os Recursos Humanos?
A comunicação entre os Recursos Humanos e os responsáveis pelo controlo de acessos desempenha um papel essencial na segurança das instalações.
Quando um colaborador termina o contrato, os Recursos Humanos conhecem normalmente a data de saída e os procedimentos administrativos associados.
No entanto, se esta informação não chegar atempadamente à equipa responsável pelos acessos, as credenciais podem continuar ativas.
Uma integração entre sistemas pode simplificar este processo.
Por exemplo, a empresa pode estabelecer um procedimento em que a saída de um trabalhador desencadeia uma tarefa de revisão ou cancelamento das respetivas permissões.
Assim, os responsáveis conseguem atuar de forma coordenada e reduzir o risco de esquecimentos.
A automatização, quando disponível, deve respeitar as regras internas e os diferentes cenários de saída, incluindo situações que exigem alterações imediatas.
O objetivo é garantir que a gestão administrativa dos colaboradores e a gestão dos acessos físicos seguem procedimentos consistentes.
Como garantir a revogação de acessos em várias instalações?
As empresas com vários edifícios enfrentam desafios adicionais.
Um colaborador pode possuir autorização para entrar na sede, numa delegação e num armazém, mesmo que utilize habitualmente apenas uma dessas instalações.
Quando cada local utiliza um sistema independente, os responsáveis precisam de verificar e atualizar todas as plataformas.
Este processo aumenta o trabalho administrativo e pode originar falhas.
Por outro lado, um sistema de controlo de acessos centralizado facilita a consulta e a gestão das autorizações em diferentes instalações.
Desta forma, a organização consegue identificar os pontos de acesso associados a cada utilizador e executar as alterações necessárias.
Contudo, é importante confirmar que as controladoras recebem as novas permissões e que não existem credenciais ativas em sistemas externos.
Esta verificação torna-se especialmente relevante quando os equipamentos funcionam temporariamente sem comunicação com o servidor central.
Cinco boas práticas para evitar acessos indevidos
A revogação de permissões deve seguir um procedimento claro e consistente.
1. Definir responsabilidades
A empresa deve identificar quem comunica a saída de um colaborador e quem executa o cancelamento das autorizações.
2. Estabelecer prazos
Os responsáveis devem definir quando as credenciais deixam de estar válidas, tendo em conta a data de saída e os requisitos de segurança.
3. Utilizar credenciais individuais
Cartões e códigos individuais facilitam a identificação dos utilizadores e permitem cancelar acessos sem afetar outros colaboradores.
4. Rever permissões regularmente
A empresa deve analisar periodicamente os utilizadores ativos e verificar se as autorizações continuam adequadas às respetivas funções.
5. Confirmar a execução das alterações
Depois de cancelar uma credencial, os responsáveis devem verificar se a revogação chegou aos equipamentos relevantes e se o sistema regista corretamente a alteração.
Estas práticas ajudam a reduzir riscos e tornam a gestão dos acessos mais previsível.
Como o InnuxAccess pode apoiar a gestão de permissões?
O InnuxAccess, desenvolvido pela Innux, é uma solução de software de controlo de acessos que permite gerir utilizadores, horários, permissões e diferentes pontos de entrada.
Através de uma plataforma de gestão, as empresas podem organizar as autorizações de acordo com as necessidades dos seus colaboradores e das suas instalações.
Por exemplo, quando um trabalhador muda de departamento, os responsáveis podem atualizar as permissões correspondentes à nova função.
Da mesma forma, quando termina a relação laboral, a empresa pode proceder ao cancelamento das autorizações associadas ao utilizador.
Além disso, a integração com outras soluções do ecossistema Innux pode contribuir para uma gestão mais articulada entre os Recursos Humanos e o controlo de acessos, conforme as funcionalidades e integrações disponíveis no projeto.
Assim, a organização consegue simplificar tarefas administrativas e manter maior consistência na gestão das credenciais.

Uma gestão segura começa com permissões atualizadas
A segurança das instalações não depende apenas de leitores, fechaduras ou torniquetes.
Depende também da capacidade da empresa para garantir que cada pessoa possui apenas as autorizações necessárias.
Por isso, a revogação de acessos deve acompanhar as saídas de colaboradores, as mudanças de função e as alterações na estrutura organizacional.
Com procedimentos claros e um sistema de controlo de acessos adequado, as empresas conseguem reduzir o risco de credenciais desatualizadas e melhorar a gestão das suas instalações.