A gestão de acessos no trabalho remoto assume, atualmente, um papel central na estratégia de segurança das empresas. À medida que as equipas passaram a trabalhar fora do escritório, tornou-se indispensável reforçar o controlo sobre dados confidenciais e sistemas críticos.
No passado, as organizações protegiam sobretudo o espaço físico. Contudo, hoje, os colaboradores acedem a aplicações empresariais a partir de diferentes locais e dispositivos. Por isso, a empresa deve concentrar a segurança na identidade digital de cada utilizador. Assim, consegue manter controlo mesmo fora das instalações.
Consequentemente, a gestão de acessos deixou de ser apenas uma ferramenta técnica e passou a integrar a estratégia global do negócio.

O que é o trabalho remoto e como deve ser gerido
O trabalho remoto permite que os colaboradores desempenhem funções fora do escritório. Este modelo pode ser totalmente remoto ou, alternativamente, híbrido.
Independentemente do formato, a empresa deve, em primeiro lugar, definir objetivos claros e expectativas mensuráveis. Além disso, os gestores precisam de acompanhar resultados de forma consistente. Desta forma, garantem alinhamento e desempenho contínuo.
Paralelamente, as equipas utilizam ferramentas de gestão de projetos para acompanhar tarefas em tempo real. Ao mesmo tempo, recorrem a plataformas de comunicação para manter contacto regular. Assim, evitam falhas de informação e reforçam a colaboração.
No entanto, embora a produtividade seja importante, a segurança da informação exige prioridade máxima.
Porque a gestão de acessos no trabalho remoto é crítica
Num ambiente remoto, a organização perde controlo direto sobre o espaço físico de trabalho. Por conseguinte, deve reforçar o controlo das credenciais e permissões.
A gestão de acessos no trabalho remoto permite, por exemplo:
- Definir permissões de acordo com a função
- Controlar acessos a sistemas e aplicações
- Registar atividades e tentativas de login
- Identificar comportamentos suspeitos
Deste modo, a empresa reduz o risco de acessos indevidos. Além disso, limita o impacto de eventuais incidentes.
Adicionalmente, quando aplica o princípio do menor privilégio, a organização garante que cada colaborador utiliza apenas os recursos essenciais. Consequentemente, mesmo que ocorra uma falha, o impacto mantém-se controlado.

Medidas essenciais para reforçar a segurança
Para garantir proteção eficaz, a empresa deve combinar tecnologia, políticas internas e formação contínua.
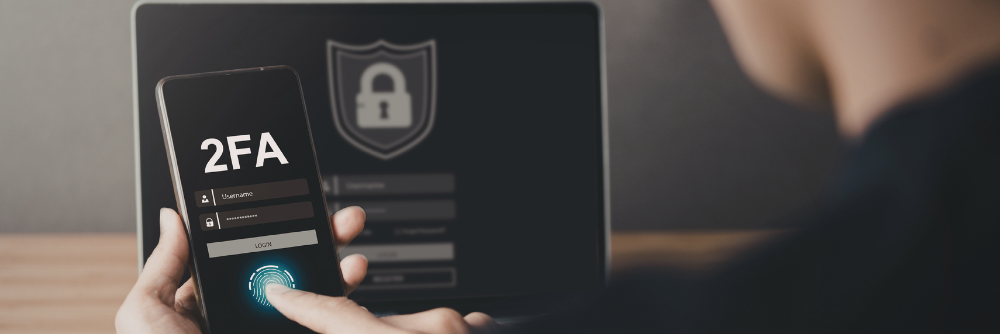
Implementar autenticação multifator (2FA)
Em primeiro lugar, a autenticação multifator reforça significativamente a segurança. Assim, mesmo que alguém descubra a palavra-passe, não consegue aceder ao sistema sem validação adicional.
Utilizar VPN para ligações remotas
Além disso, a empresa deve disponibilizar uma VPN que crie uma ligação encriptada entre o dispositivo remoto e a rede corporativa. Desta forma, protege os dados durante a transmissão e reduz o risco de interceções externas.
Definir uma política clara de BYOD
Quando permite o uso de dispositivos pessoais, a organização deve estabelecer regras específicas. Por exemplo, pode exigir antivírus atualizado e encriptação ativa. Assim, reduz vulnerabilidades técnicas.
Controlar acessos com base em perfis
Sempre que um colaborador muda de função ou sai da empresa, os responsáveis devem rever imediatamente as permissões. Caso contrário, podem permanecer acessos desnecessários ativos. Portanto, a revisão periódica torna-se essencial.
Monitorizar acessos e realizar auditorias regulares
Por fim, a equipa de segurança deve analisar logs de forma contínua. Além do mais, deve realizar auditorias periódicas para confirmar que as permissões continuam adequadas. Desta maneira, a organização mantém controlo constante sobre o sistema.
Equilíbrio entre controlo e confiança
Embora o controlo seja indispensável, a empresa também deve promover confiança. Por isso, deve comunicar políticas de forma clara e transparente. Ao mesmo tempo, deve garantir que a tecnologia não dificulta o trabalho diário.
Assim, ao escolher uma solução de gestão de acessos, a organização deve avaliar integração, escalabilidade e facilidade de utilização. Só dessa forma conseguirá equilibrar segurança e produtividade.
A Innux apoia empresas na implementação de soluções que reforçam a segurança, simplificam processos e garantem controlo eficaz em ambientes remotos e híbridos.

Conclusão
Em síntese, a gestão de acessos no trabalho remoto representa um elemento estratégico para qualquer organização moderna. À medida que os modelos de trabalho evoluem, também a segurança deve evoluir.
Portanto, quando a empresa implementa autenticação robusta, define políticas claras e monitoriza acessos de forma ativa, protege dados sensíveis e fortalece a sua infraestrutura digital.
Quer reforçar a segurança da sua organização e melhorar o controlo de acessos em regime remoto?
Fale com a Innux e descubra a solução mais adequada às necessidades do seu negócio.