As políticas de controlo de acessos são fundamentais para garantir a segurança das informações e dos recursos de uma organização. No entanto, a tecnologia por si só não é suficiente. Para que o sistema funcione corretamente, é indispensável definir regras claras e aplicáveis a todos os utilizadores.
Além disso, o controlo de acesso pode ser aplicado em diferentes contextos. Por um lado, existe o controlo físico. Por outro lado, existe o controlo digital ou online. Ambos exigem normas bem estruturadas.

Controlo de acesso físico
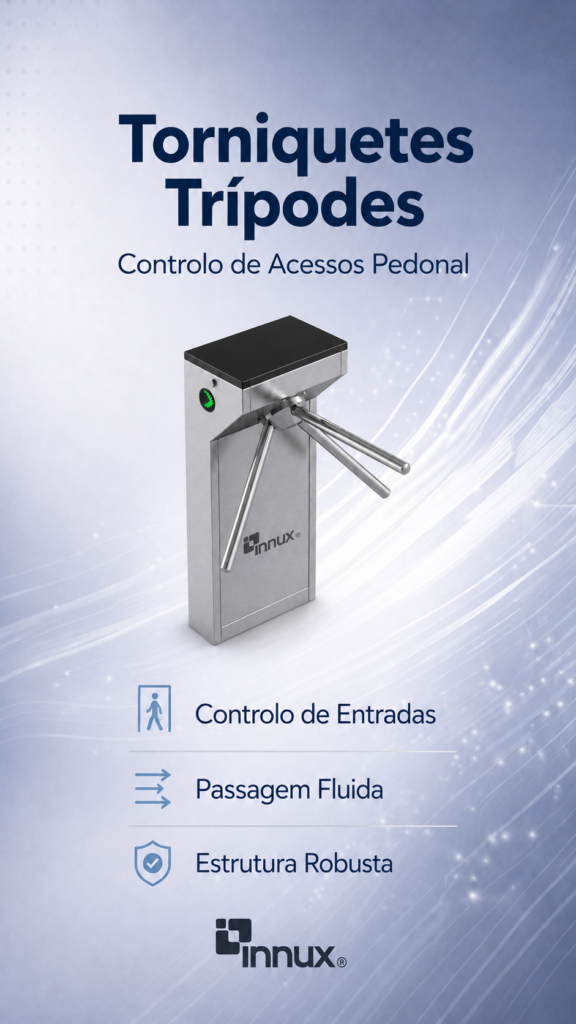
O controlo físico restringe a entrada em determinadas áreas, como edifícios, salas técnicas ou data centers. Para esse efeito, as organizações utilizam cartões de acesso, leitores biométricos, câmaras de vigilância, torniquetes, barreiras ou pilaretes.
Dessa forma, a empresa protege pessoas, equipamentos e informação sensível presente nesses espaços. Além disso, reduz riscos de intrusão ou sabotagem.
Contudo, sem regras de utilização claras, mesmo o melhor equipamento perde eficácia. Por isso, é essencial definir critérios sobre quem pode aceder, em que horários e sob que condições.
Controlo de acesso online
O controlo digital, por sua vez, limita o acesso a sistemas, aplicações e bases de dados em ambiente de rede. Atualmente, muitas organizações armazenam dados em servidores cloud ou plataformas conectadas à internet. Consequentemente, a proteção digital tornou-se ainda mais crítica.
Neste contexto, a autenticação de utilizadores desempenha um papel central. Por exemplo, podem ser utilizadas passwords fortes, autenticação de dois fatores ou certificados digitais.
Além disso, a empresa deve definir permissões específicas para cada utilizador. Assim, restringe funcionalidades e conteúdos de acordo com o perfil e a função desempenhada.

Regras essenciais para utilização segura
Para garantir eficácia e segurança, as organizações devem seguir um conjunto de boas práticas.
1. Autenticação forte
Em primeiro lugar, é fundamental utilizar autenticação forte. Isto significa combinar dois ou mais fatores de validação, como password e token ou biometria.
Dessa forma, mesmo que uma credencial seja comprometida, o sistema mantém uma camada adicional de proteção.
2. Autorização baseada em funções
Em segundo lugar, deve-se aplicar um modelo de permissões baseado em funções. Assim, cada colaborador acede apenas às informações necessárias para desempenhar as suas tarefas.
Consequentemente, reduz-se o risco de acessos indevidos ou excessivos.
3. Auditoria de acessos
A organização deve manter registos detalhados sobre quem acedeu, quando e a que informação. Além disso, esses registos devem ser analisados regularmente.
Com esta prática, torna-se possível identificar atividades suspeitas e garantir responsabilização em caso de incidente.
4. Proteção física dos equipamentos
Não basta proteger sistemas digitais. É igualmente importante controlar o acesso físico a servidores, dispositivos e infraestruturas críticas.
Para esse efeito, podem ser utilizados cartões, fechaduras seguras ou sistemas biométricos. Assim, evita-se manipulação indevida de hardware.
5. Gestão rigorosa de passwords
A empresa deve exigir passwords fortes e atualizações periódicas. Além disso, deve limitar tentativas de login e bloquear contas após múltiplas falhas.
Estas medidas reduzem significativamente o risco de ataques por força bruta.
6. Proteção contra malware
Outra regra essencial consiste em proteger os sistemas contra vírus, ransomware e outras ameaças. Para isso, é necessário utilizar software antivírus atualizado e soluções de deteção de ameaças.
Sem esta camada adicional, o sistema pode ficar vulnerável a ataques externos.
7. Atualizações regulares
Manter o software atualizado é indispensável. Sempre que surgem vulnerabilidades conhecidas, os fabricantes disponibilizam correções.
Portanto, a atualização regular evita que falhas antigas sejam exploradas.
8. Formação dos utilizadores
Mesmo com tecnologia avançada, o fator humano continua a ser determinante. Por isso, a organização deve oferecer formação contínua sobre políticas e boas práticas de segurança.
Utilizadores informados cometem menos erros e reconhecem potenciais ameaças com maior facilidade.
9. Políticas claras e documentadas
As regras devem estar formalmente documentadas e acessíveis a todos. Além disso, a empresa deve comunicar as políticas de forma transparente.
Dessa forma, garante-se alinhamento interno e cumprimento consistente.
10. Plano de contingência
Finalmente, é essencial criar um plano de emergência. Caso ocorra falha técnica ou incidente de segurança, a organização deve conseguir recuperar dados e restabelecer operações rapidamente.
Sem um plano estruturado, os impactos de um incidente podem ser significativamente maiores.

Conclusão
Em síntese, os sistemas de controlo de acessos só atingem o seu verdadeiro potencial quando acompanhados por regras claras e bem definidas. Tanto no contexto físico como no digital, a combinação entre tecnologia, políticas internas e formação garante maior proteção.
Assim, ao implementar e respeitar estas regras, a organização reduz riscos, aumenta conformidade e fortalece a sua postura de segurança a longo prazo.
Quer definir boas práticas e melhorar a organização dos acessos nas suas instalações?
Fale com a equipa da Innux e agende uma demonstração das nossas soluções.