A mobilidade empresarial e o trabalho híbrido aumentaram exponencialmente a exposição ao risco digital. Computadores portáteis, smartphones, tablets e equipamentos de controlo físico tornaram-se extensões diretas da infraestrutura corporativa.
Assim, a gestão de acessos em dispositivos assume um papel crítico na estratégia de segurança das organizações. Não se trata apenas de proteger equipamentos, mas de salvaguardar dados sensíveis, sistemas críticos e a continuidade do negócio.
Além disso, a integração entre dispositivos físicos e plataformas cloud exige políticas centralizadas, monitorização em tempo real e controlo rigoroso de permissões.

O que é a gestão de acessos em dispositivos
A gestão de acessos em dispositivos consiste na implementação de mecanismos técnicos e organizativos que controlam quem pode aceder a equipamentos e aos recursos neles armazenados.
O objetivo é garantir que apenas utilizadores autorizados consultam ou manipulam informação relevante. Consequentemente, reduz-se o risco de acessos indevidos, fugas de informação e incidentes de cibersegurança.
Além disso, esta abordagem protege dados pessoais e empresariais, assegurando alinhamento com o RGPD e com boas práticas internacionais de segurança da informação.
Num contexto empresarial cada vez mais distribuído, controlar acessos ao nível do dispositivo é tão importante como proteger servidores ou aplicações centrais.
Principais mecanismos de controlo e proteção
A autenticação de utilizadores constitui a primeira linha de defesa. Assim, as organizações implementam métodos como palavras-passe robustas, biometria ou autenticação multifator.
Além disso, a definição de políticas de palavra-passe fortes reforça a proteção contra acessos indevidos. A exigência de complexidade, renovação periódica e bloqueio após tentativas falhadas aumenta significativamente a segurança.
O controlo de acesso a recursos permite restringir a utilização de ficheiros, aplicações ou áreas específicas do dispositivo. Desta forma, cada utilizador acede apenas ao que necessita para desempenhar a sua função.
A criptografia de dados reforça a proteção da informação armazenada. Consequentemente, mesmo em caso de perda ou roubo do equipamento, os dados mantêm-se inacessíveis a terceiros não autorizados.
Por outro lado, a atualização contínua de software de segurança reduz vulnerabilidades conhecidas. Portanto, manter sistemas operativos e aplicações atualizados é uma prática essencial.
A monitorização de atividades completa o ciclo de proteção. Assim, as organizações conseguem detetar comportamentos anómalos e agir de forma preventiva.

Integração com a estratégia global de segurança
A gestão de acessos em dispositivos não deve funcionar de forma isolada. Pelo contrário, deve integrar-se numa arquitetura global de segurança que inclua controlo físico, sistemas de autenticação centralizados e auditoria contínua.
Além disso, a automatização dos processos de criação, alteração e revogação de acessos reduz o erro humano. Consequentemente, aumenta-se a consistência das políticas internas.
Quando integrada com sistemas de recursos humanos, esta abordagem permite alinhar o ciclo de vida do colaborador com os respetivos níveis de acesso. Assim, sempre que existe admissão, mobilidade interna ou saída, os acessos são ajustados de forma imediata.
No entanto, muitas organizações ainda dependem de processos manuais e fragmentados. Isso aumenta riscos operacionais e dificulta a conformidade legal.
O contributo da Innux para a segurança empresarial
A Innux disponibiliza soluções integradas que reforçam a gestão de acessos em dispositivos e o controlo físico de instalações empresariais.
Além disso, o portefólio inclui software especializado, como InnuxAccess, InnuxAccess On-line, InnuxMonitor e InnuxVisitor, que permitem centralizar políticas e monitorizar acessos em tempo real.
Os terminais biométricos, como Proface AC, ProBio AC e Xface, reforçam a autenticação segura. Consequentemente, as organizações elevam o nível de controlo sobre entradas físicas e lógicas.
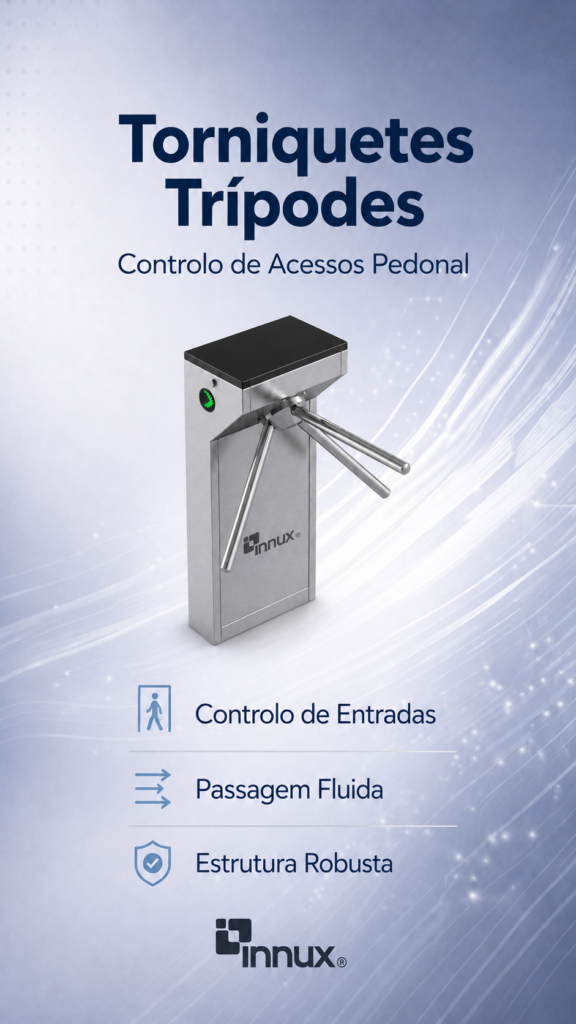
Por outro lado, soluções de proximidade, torniquetes, barreiras e pilaretes complementam a estratégia de segurança física. Desta forma, a empresa protege não apenas os dados, mas também os espaços críticos.
A integração entre hardware e software permite uma abordagem unificada, escalável e alinhada com a legislação portuguesa.

Conclusão
Num ambiente empresarial cada vez mais digital e distribuído, a gestão de acessos em dispositivos tornou-se indispensável. Não é apenas uma medida técnica, mas um elemento estratégico de governação e proteção organizacional.
Assim, ao investir em soluções integradas e atualizadas, as empresas reduzem riscos, protegem dados confidenciais e reforçam a confiança de clientes e parceiros.
Além disso, a adoção de tecnologia adequada permite trabalhar de forma mais organizada, segura e eficiente. Em 2026, a segurança começa no dispositivo, mas deve estar alinhada com toda a estratégia digital da organização.
Quer integrar dispositivos inteligentes e reforçar o controlo de entradas na sua organização?
Solicite uma demonstração do InnuxTime